Додавання доменів — це одна форма й одна кнопка: вкажіть бекенд, вставте список — і PrivateFlare сам випустить сертифікати та почне проксувати трафік. Десятки й сотні доменів додаються так само просто, як один.
Перед початком#
Оновлення DNS-записів може займати тривалий час. Щоб домени запрацювали якнайшвидше, заздалегідь вкажіть IP ноди в A-записах у реєстратора.
Наприклад, у вас є бекенд (трекер) з IP xx.xx.xx.xx, і ви орендували VPS під ноду з IP yy.yy.yy.yy. У цьому разі в A-записі має бути вказаний IP yy.yy.yy.yy, а у властивостях домену — бекенд xx.xx.xx.xx.
Огляд#
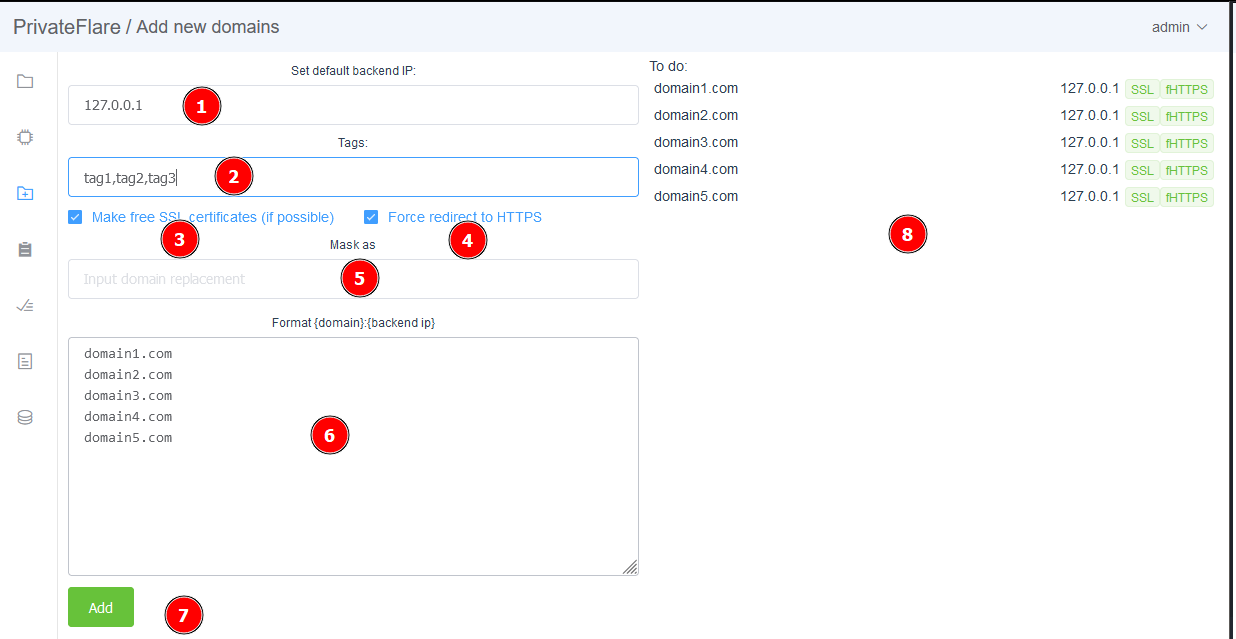
- IP-адреса бекенду (веб-сервера, AlterCPA, Binom, Keitaro тощо)
- Список тегів через кому
- Згенерувати сертифікати (за можливості)
- Увімкнути автоматичний редирект з http на https
- Маскування доменів — про нього нижче
- Список ваших доменів для додавання
- Кнопка додавання
- Попередній перегляд завдання
IP-адреса бекенду#
IP-адреса сервера, який потрібно приховати: веб-сервер, AlterCPA, Binom, Keitaro тощо.
Список тегів через кому#
Теги допомагають розділяти домени за призначенням, членом команди, баєром або будь-якою іншою ознакою. У списку доменів за ними доступна фільтрація.
Згенерувати сертифікати (за можливості)#
Вмикає автоматичний випуск SSL-сертифікатів. У більшості випадків сертифікати потрібні, але за потреби домени можна проксувати й без них.
Увімкнути автоматичний редирект з http на https#
Автоматично перенаправляє відвідувачів на захищену версію сайту. Актуально для всіх рекламних мереж. Увімкнено за замовчуванням — це підходить 99% користувачів.
Маскування доменів#
Маскування — це підміна домену «на льоту» при проксуванні запиту на бекенд. Бекенд бачить лише один домен, хоча трафік приходить з десятків або сотень різних.
Коли це потрібно#
- Ваш трекер/CMS налаштований на один домен, а ви ллєте трафік на багато доменів
- Ви хочете приховати зв’язок між доменами — кожен домен поводиться як самостійний сайт, але на бекенді все обробляється через один
- Вам потрібно швидко ротувати домени без будь-яких змін на стороні бекенду
Як налаштувати#
У формі додавання домену вкажіть у полі Mask той домен, який налаштований на вашому бекенді. Наприклад, якщо у вас на сервері налаштований mysite.com, а трафік ви ллєте на domain1.com, domain2.com, domain3.com — вказуєте маску mysite.com для всіх трьох.
Як це працює#
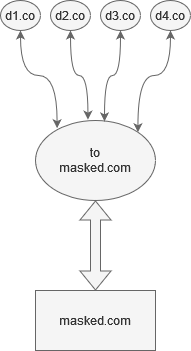
- Відвідувач заходить на
domain1.com - Запит потрапляє на ноду PrivateFlare
- Нода підміняє домен у запиті:
domain1.com→mysite.com - Запит іде на бекенд так, ніби прийшов на
mysite.com - Бекенд обробляє запит і відповідає
- Нода підміняє назад:
mysite.com→domain1.com - Відвідувач отримує відповідь від
domain1.com
Бекенд нічого не знає про реальний домен. Відвідувач нічого не помічає. Підміна відбувається і в заголовках запиту, і в тілі відповіді — всі посилання та ресурси автоматично замінюються.
Приклад з практики#
Команда арбітражників ллє трафік на 200 доменів у рекламній мережі. На сервері стоїть Keitaro, налаштований на один домен tracker.team. У PrivateFlare всі 200 доменів додані з маскою tracker.team. Домени можна вільно змінювати, блокувати, додавати нові — на Keitaro нічого чіпати не потрібно.
Важливо: маскування замінює домен не лише в заголовку
Host, але й у всьому тілі відповіді. Якщо в HTML вашого сайту є абсолютні посилання на домен маски — вони будуть автоматично замінені на реальний домен відвідувача.
Список доменів#
Домени для додавання — по одному в рядку. Як саме їх буде додано, видно в попередньому перегляді у правій частині форми (пункт 8).
Кнопка додавання#
Запускає додавання доменів.
Попередній перегляд завдання#
Показує, як буде додано домени: налаштування, увімкнені опції, маскування.
Налаштування захисту домену#
Після додавання домену, в його налаштуваннях (вкладка «Protection») доступні наступні опції:
Рівень захисту (Security Level)#
Визначає, як нода перевіряє відвідувачів перед допуском на сайт:
| Рівень | Що бачить відвідувач |
|---|---|
| Off | Нічого, проходить одразу |
| Low | Кнопка підтвердження |
| Medium | Коротка пауза ~0.5 сек |
| High | Помітна пауза ~5 сек |
| Paranoid | Довга пауза ~60 сек |
| Auto | Нічого за нормального трафіку. Під час атаки — захист вмикається автоматично та масштабується пропорційно навантаженню |
Після перевірки ставиться cookie на 24 години — повторні візити без затримок. Сторінка перевірки генерується унікально для кожного IP: випадкові ID елементів, CSS-класи, URL форми, невидимі пастки для ботів.
Рекомендація: Auto для більшості доменів.
Базовий захист (WAF)#
Вбудований набір правил фільтрації: блокує SQL-ін’єкції, XSS, сканування вразливостей, обхід шляху, dotfiles та інші поширені атаки. Працює незалежно від рівня захисту.
Захист від повільних клієнтів (Slow Client Protection)#
Увімкнено за замовчуванням. Розриває з’єднання з аномально низькою швидкістю передачі даних (slowloris, slow POST/READ атаки). Реальні користувачі навіть на повільному інтернеті не потрапляють під обмеження.
Ліміт розміру запиту (Max Body Size)#
Максимальний розмір тіла вхідного запиту в МБ. Усе, що більше — отримує 413 і не доходить до бекенду. 0 = без обмежень.
Ліміт пропускної здатності (Bandwidth Limit)#
Обмеження швидкості віддачі контенту для домену в КБ/с. Значення 0 — без обмежень. Корисно для контролю витрат на трафік та захисту від зловживань.
TLS Fingerprint#
Автоматично додається заголовок TLSFingerprint до кожного HTTPS-запиту на бекенд. Унікальний відбиток TLS-з’єднання клієнта — дозволяє відрізнити справжній браузер від бота за User-Agent.
Прив’язка до нод#
За замовчуванням кожен домен доступний через всі ваші ноди одночасно. Це означає, що відвідувач може зайти на ваш домен через будь-яку ноду, і запит буде коректно оброблений.
Якщо потрібно обмежити — оберіть конкретні ноди в налаштуваннях домену. Домен буде працювати лише через вказані ноди, решта його проігнорують.
Це корисно для команд: кожен баєр або проєкт працює через свій набір нод, проблеми одного не зачіпають решту. Також допомагає для ізоляції IP — домени на різних нодах не пов’язані між собою для зовнішнього спостерігача.
Гео-фільтрація#
Обмеження доступу за географією відвідувачів. Три режими:
- Вимкнено — доступ з усіх країн
- Дозволити лише — лише обрані країни
- Заблокувати — заблокувати обрані країни